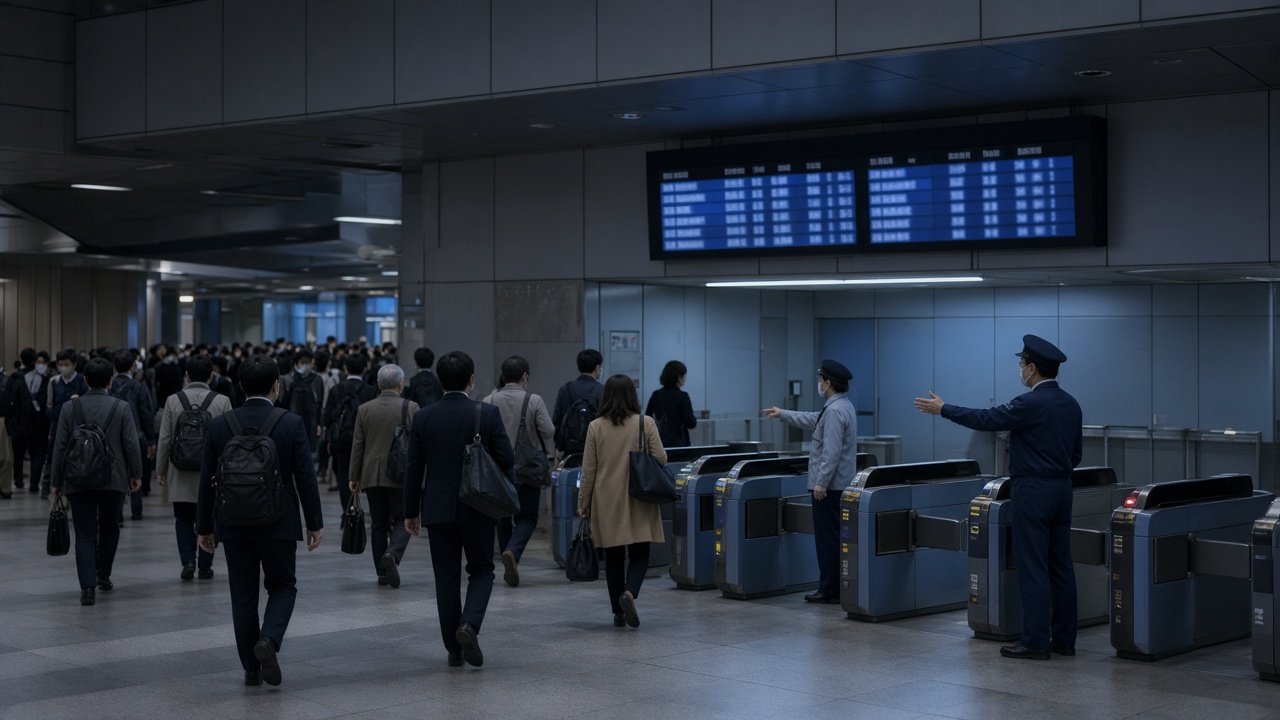
京王電鉄は週末、グループ各社で使われていたサーバーに到達したランサムウェア侵入への対応に追われた。一方、列車を動かすシステムは別のアーキテクチャ上にとどまっていた。この公表は、日曜日に読売新聞が、グループのホテル予約サービスと一部のグループ小売店舗のカード決済が停止したと報じたことを受けたものだ。
企業ITが攻撃を受け、鉄道運行は無傷というこの分離は、規制当局と警察が事件をどう読むかを考える上で最も重要な細部だ。また、最も述べるのは簡単で、社外から検証するのは最も難しい細部でもある。
確認されていること
記録上、確認されていることは三つある。京王グループに属するサーバーがランサムウェアによって暗号化された。グループのホテル事業の予約機能が停止した。一部のグループ小売店舗でカード決済処理が失敗した。
四つ目は、省略によってのみ確認される。京王電鉄は、列車運行は影響を受けたサーバーに接続されていないシステム上で動いていると述べており、同社の声明には信号、車両管理、駅改札設備に言及するものは何もない。
確認されていないことはもっと多い。侵入経路は不明だ。顧客データがネットワーク外に持ち出されたかどうかは不明だ。影響を受けた人数は不明だ。身代金要求があったかどうかについても、会社も警察も述べていない。いずれの方向にも数字を仮定すべきではない。この種の圧力下にある日本の事業者には、要求を開示する義務はなく、開示慣行もさまざまだからだ。
被害は実際どこに及ぶのか
ランサムウェアは、始まった場所で止まることはまれだ。侵入は、認証情報と共有ファイルサーバーがそれを可能にする場所に到達する。京王ほどの規模のグループでは、それは華やかさのない中間層、つまり予約データベース、POSバックエンド、社内会計、そしてホテルのフロントと駅の小売カウンターをつなぐフラットな社内ネットワークを意味する。
ホテル予約とカード端末は、まさに通勤客が気づく種類の巻き添えだ。また、どちらのシステムも氏名、連絡先、決済に隣接する記録を保持しているため、数日以内に個人データの問題を生じさせる種類の巻き添えでもある。
セグメンテーションの疑問
京王電鉄の中核的な主張、つまり鉄道運行は分離されているという主張は、日本のあらゆる交通事業者が十年かけて築こうとしてきた主張だ。鉄道制御システムはオフィスITではなく、運用技術(OT)である。それらは独自のプロトコルと独自のベンダーを持つ隔離されたネットワーク上にあり、隔離されている理由は、通勤鉄道は月曜朝のピーク時にパッチを当てて再起動するわけにはいかないからだ。
セグメンテーションは設計上の決定であり、証明ではない。きれいな境界は列車がなぜ動き続けたかを説明するが、侵入者が誰かに気づかれる前に企業側のどこまで進んだか、あるいはどれだけ長くとどまっていたかは説明しない。これらの疑問は最初の声明ではなく、インシデント報告書で答えられる。
案件を所管するのは誰か
即時の刑事事件の記録は、東京都内のサイバー犯罪事件を扱う警視庁が所管し、事件が複数の都道府県や組織的な主体にまたがる場合は警察庁の専門サイバー部隊が支援する。警察庁は近年、早期報告を強く促してきた。最初の一時間に通報する事業者は捜査官に取り組む材料を与えるが、二週目に通報する事業者は通常、そうではないという論拠からだ。
行政面では、内閣府のサイバーセキュリティセンターが、指定された重要インフラに影響するインシデントを追跡している。鉄道事業者におけるグループレベルのIT侵害はグレーゾーンに位置する。列車は重要インフラだが、ホテル予約エンジンはそうではなく、両方とも同じ貸借対照表に属している。
個人データが関与していることが判明すれば、三つ目の窓口が開く。日本の個人情報保護法の下では、個人の権利利益を害するおそれがある漏えいは、個人情報保護委員会と影響を受ける個人に報告しなければならない。この時計は、会社が認識した時点で動き始め、フォレンジックを終えた時点ではない。
責任、平易に言えば
三つの線が同時に走り得る。刑事:不正アクセスと電磁的記録の毀損は別個の犯罪であり、被害者ではなく実行者が向き合う。規制:上記のデータ保護に関する届出義務に加え、交通事業者向けの分野別ガイダンス。民事・企業:データが不正に扱われた場合の顧客請求、そして長期間発覚しなかった侵入の後には必ず付いて回る取締役の注意義務の問題。
日本には身代金支払いの全面禁止はないが、警察のガイダンスはそれを推奨していない。また、制裁対象者に触れる支払いにはそれ自体のリスクが伴う。それは取締役会とその弁護士が決めることであり、公衆がすぐに知ることになる決定ではない。
今週注視すべきこと
三つの指標。京王電鉄が、影響を受けたシステムを一般的に描写するのではなく名指しする、より具体的な第二の声明を公表するかどうか。データ保護の届出が委員会の開示リストに載るかどうか。そして復旧が完了と説明されるか、回避策と説明されるか。回避策とは、基盤システムがまだ再構築中であることを意味する。
現時点で確認されている事実は限定的だ。グループサーバーが暗号化され、ホテル予約と一部のカード端末が停止し、列車は攻撃者が到達しなかったネットワーク上で運行している。それ以外のすべて、誰が侵入し何を持ち去ったかを含め、依然として捜査当局の案件だ。