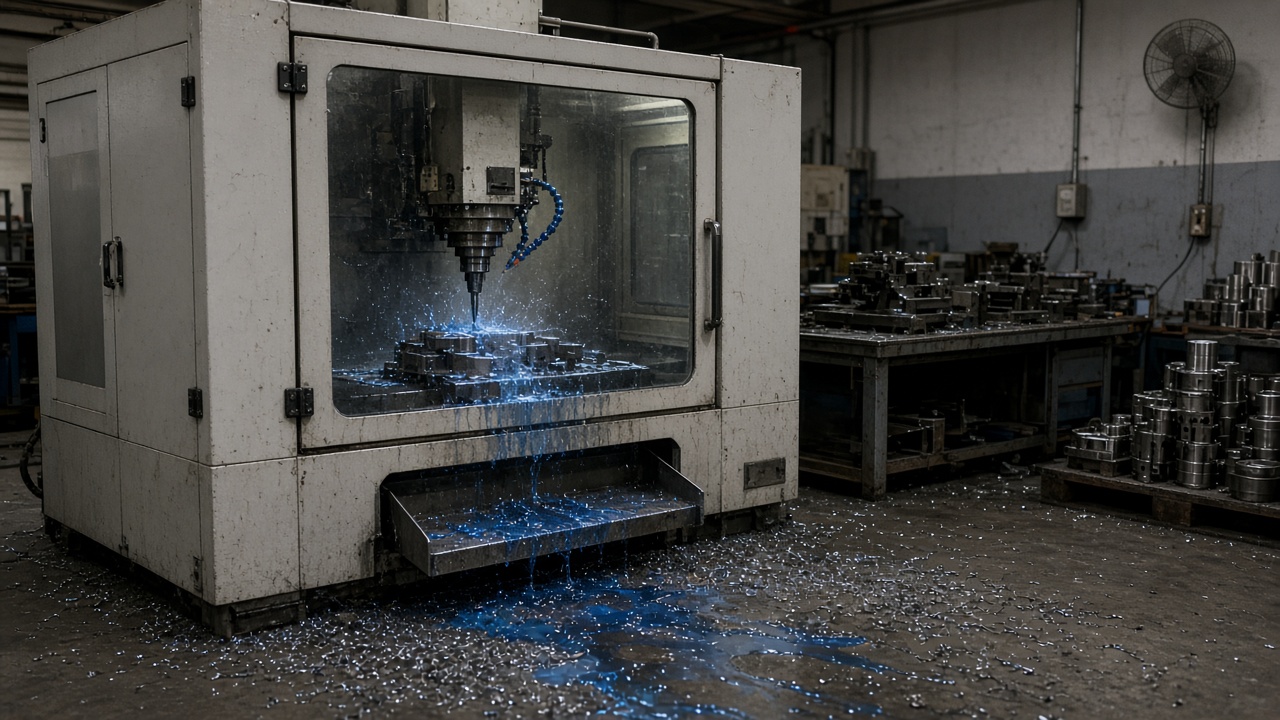
サイバーセキュリティ戦略本部(NISC)は、千葉県の金属加工店が共有Windowsサーバーに保存した3台のフライス盤向けツールパスプログラムがランサムウェアで暗号化され、週末生産を失った後、中小製造業にCNCジョブファイルのエアギャップを求めた。大塚地域の店—InfoHandleは店主の要請で社名を伏せる—は日曜夜に警察とJPCERT/CCへ報告した。
攻撃経路
店が雇った復旧会社によると、攻撃者は保守ベンダー用に開いたリモートデスクトップから入り、Gコード保管のファイルサーバーへ横展開した。バックアップは同じサブネットで、スナップショットは長野の顧客のジャストインタイム注文で月曜朝のアラームに気づく前に削除された。
NISCの月曜勧告は店名を出さないが、「京葉工業帯の金属加工下請け」が引き金だとする。独立行政法人情報処理推進機構(IPA)は8月以降Qilin系グループが日本の町工場を探っていると別途警告し、多くは暗号資産ミキサー経由の円送金を要求する。
生産への影響
店主は身代金は払わなかったとInfoHandleに語った。復旧は機械ごとにプログラム再ロードと治具再プローブが必要だった。2件の航空宇宙ブラケットは1日遅れ、顧客はギャップ報告を受け入れ罰金は免除された。週末残業は人件費とスクラップで約230万円と見積もる。
NISCのガイダンス
NISCはCNCプログラム保管をオフィスメール網から分離し、遠隔保守にハードウェアトークンを使い、オフラインバックアップを月次テストすることを推奨する。経産省の製造サイバー冊子も同様の制御を説明するが、ベンダーが常時接続支援を求める10人店では浸透がまばらだ。
業界のパターン
日本の金属加工は千葉と愛知に集中し、自動車・防衛ティアに供給する。多くはオフィスPCを更新しても機械コントローラーにWindows 7系UIを残す。JPCERT/CCの製造ランサムウェアチケットは7月統計で前年比2倍—Qilinだけではないが、NISCは年度末生産ピーク前にメッセージを強めた。
今週オーナーがすべきこと
どのベンダーがRDP開放を要求しているか棚卸しし、Gコードライブラリをインターネット経路のない読み取り専用NASへ移し、JPCERT報告用QR連絡票を印刷する。保険ブローカーはエアギャップ文書化なし店の保険料上昇を報告する。NISCは木曜にIPAと京葉向けウェビナーを開く。登録は法人メールドメインが必要だが参加は無料。
ベンダーの説明責任
悪用された遠隔アクセスの保守ベンダーは10月までMFA導入を約束する声明を出した。店主はコントローラーパッチをオンサイトで行うか、セッション記録付きジャンプボックスを受け入れるまで要求する。経産省のサプライチェーンセキュリティ作業部会は昨春のモデル契約に同様条項を載せた。
保険と復旧
店の事業中断ライダーは2025年にライダー追加までサイバーを除外していた。月曜に調整人がエアギャップUSBで救った部分プログラムを撮影した。NISCのウェビナーは多くのオーナーが攻撃後にしか保険の穴に気づくため書類を扱う。
同業ネットワーク
千葉金属協会のチャットは数時間でNISC勧告を共有し、IPAチェックリストの平易日本語版を添付した。大手ティア1は2027年RFQでエアギャップ成熟度を採点すると下請けに伝えた。
法執行
千葉県警は詐欺被害届を受理したが容疑者名は出さず、NISCはIPA掲示のQilin動向を超える特定帰属は避けた。オーナーは将来の起訴用にオフラインUSBのログ保存を求められた。
IPAホットラインは月曜午後に金属店からの電話が増え、自動車メーカーの急ぎ注文を受ける前にバックアップ表を再確認したと言う。
レガシーコントローラー
古いWindows系UIの機械コントローラーはエンドポイントエージェントを載せられない。NISCはパッチの遠隔アクセスをベンダーが求めてもそのネットワークを分離すべきだと再確認した。
店に貸し出す地域銀行は季節的な与信枠増額前に更新されたBCPを求めた。
工作機械販売店はNISC働きかけを理由に月末まで割引オフラインバックアップ機を提供した。