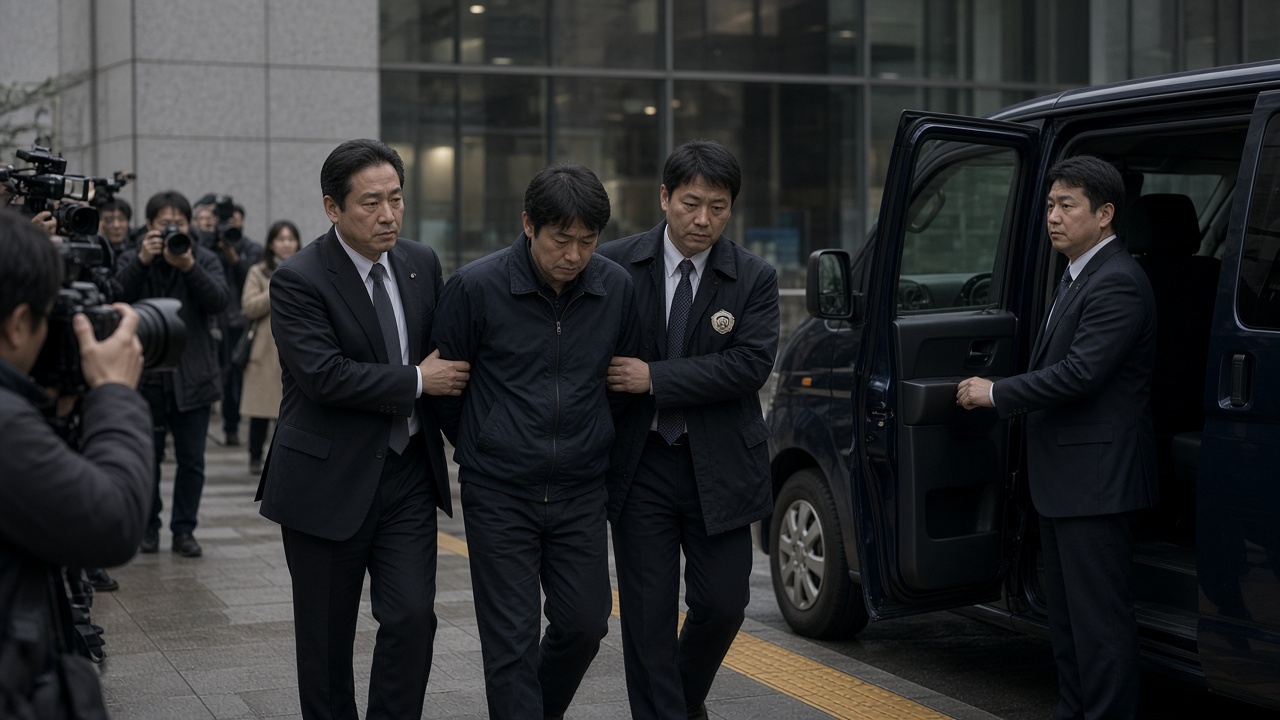
日本の捜査当局は、ドイツ企業のデータを暗号化した攻撃に関する手配書を手がかりに国内で身元を特定したロシア人男性を、今週ドイツへ引き渡した。関係者は火曜日に国内メディアへ明らかにした。
引き渡しは、世界的に被害を出しているQilinグループへの国際捜査協力の成果として位置づけられる。日本の飲料大手アサヒグループホールディングスは2025年の大規模システム障害についてQilin関係者の関与を指摘している。ドイツ側は別件の侵入で容疑者を追っており、日本滞在の情報を東京に共有した。
逮捕の経緯
警察庁や検察の説明によると、ドイツ当局が男性の日本滞在情報を提供し、日本側が行動を追跡してドイツの要請に基づき拘束した。ドイツの担当者が来日し、引き渡し手続きを完了した。
警察は氏名や引き渡し日を公表せず、両国で捜査が続くとした。関係者は男性を下位メンバーではなくQilinの運用体制の「中核的メンバー」と説明したが、火曜日に東京で起訴状類は公開されなかった。
QilinはAgendaとも呼ばれ、ファイル窃取後に暗号化し漏えいをちらつかせる二重の身代金要求で知られる。製造、医療、消費財など欧州とアジアで事件が報じられている。
国内のランサムウェア急増
引き渡しは、日本でランサムウェア被害が過去最多ペースで報告されている時期に行われた。警察庁は2026年上半期に123件を確認し、公表された半年間の件数として最大とした。企業側は、容疑者が手配書より速く国境を越ぐ事例が続いたとして、刑事司法共助の迅速化を求めている。
法務省は被害やサーバーが複数国にまたがる場合の外国人容疑者の留置手続きを見直している。今回の引き渡しは、被害企業が日本国外でも、日本が協力要請に応じる例として国会の安保論議で引用される見込みだ。
立証の焦点
ドイツ検察は、特定のマルウェア配布、暗号資産の換金経路、身代金交渉に使われた通信を容疑者と結びつける必要がある。日本警察は、本人や関係者が国内ネットワークに侵入したか、現金化の仲介者を雇ったかの国内捜査を続けるとした。
アサヒグループは、引き渡された男性が2025年の障害と結びついたかにはコメントしておらず、民事上の回復と刑事事件は別だと強調した。米欧のサイバー当局はQilinを今年最も活発なランサムウェアの一つと位置づけ、摘発が進むと拠点や名称を入れ替えると警告している。
ドイツ側は、手配書の起点となった企業への攻撃でQilinが使ったインフラについて、生きた被告から聞き取れる点に意義がある。日本側は、外国が日本国内の容疑者を特定した場合にどれだけ速く動けるかが試される事例だとみている。