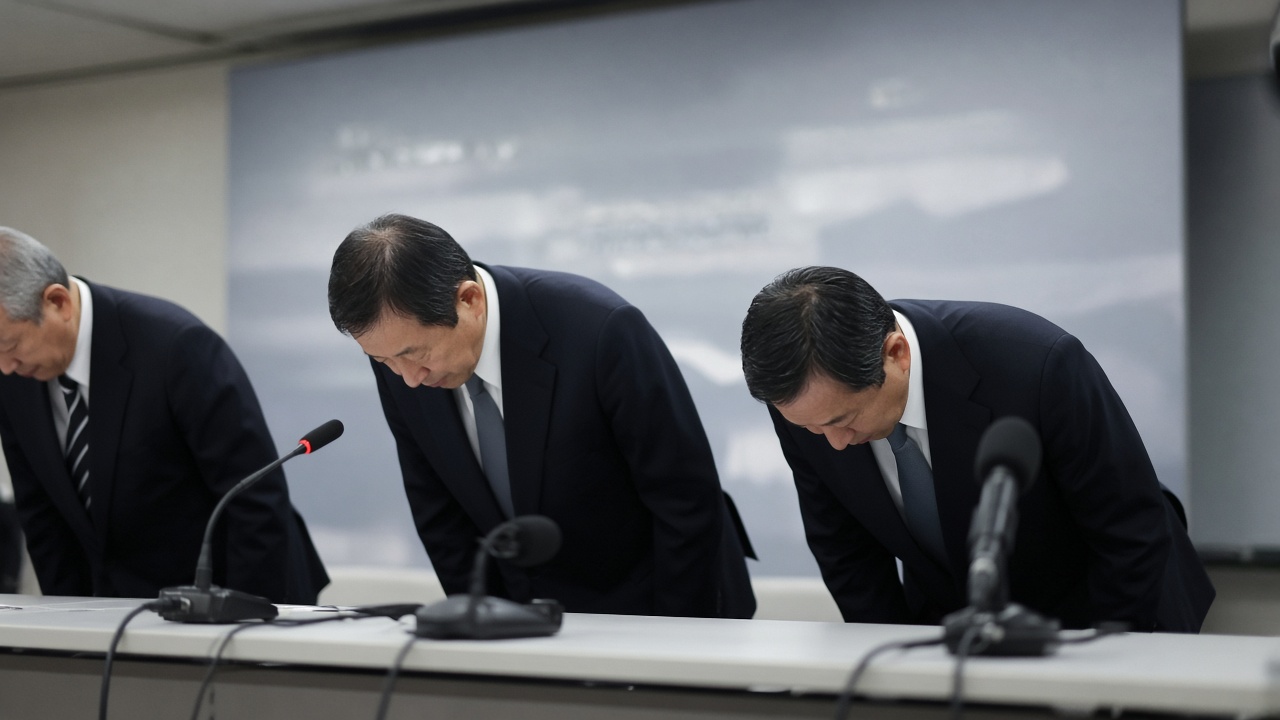
GMOインターネットグループの熊谷正寿CEOは月曜、先月の不正アクセスによる顧客情報流出が判明して以来初の記者会見で謝罪し、東京の同グループが2年以上にわたり既知のセキュリティ弱点を十分に修正できていなかったと認めた。熊谷氏は、2024年の監査で外部向けシステムの欠陥が指摘されたにもかかわらず、対策が停滞したまま攻撃者に突かれたと説明した。
不正アクセスは、GMO各社が個人投資家、ドメイン利用者、暗号資産顧客にサービスを提供していることを踏まえると、日本のオンライン証券・ホスティング業界全体に影響を与えている。認証情報や残高にリスクが及ぶ場合、迅速な開示が求められる。熊谷氏は月曜、被害者数の全容は示さなかったが「顧客資産への損害」を認め、認証基盤を共有する子会社全体で第三者監査を急ぐと述べた。
報酬削減と説明責任
GMOは熊谷氏ほか役員3名が今月から報酬削減を受けると発表した。正式な行政処分がなくても公開で経営陣がペナルティを受けるのは、日本のテック持株会社では異例的だ。削減率は明らかにしていないが、金融庁や個人情報保護委員会の調査が続く中、取締役会が謝意を示す狙いがある。
親会社株は東京の前場で売られ、10月に不正アクセスが表面化して以降の下落が続いた。アナリストは、直接の修復費用に加え、サイバー保険料の上昇や、独立試験でプラットフォーム分離が確認されるまで法人顧客が移行を止める可能性も織り込んでいると指摘する。
当局が追及する論点
日本の当局は金融テック侵害の後、通常3点を問う。インシデント対応のタイムラインを守ったか、顧客への通知は規模に見合ったか、役員は未完成の統制を了承していたか。2024年の監査指摘が残存したというGMOの説明は、メール、チケット、予算の痕跡を通じて個人データ保護義務違反の有無を判断する手がかりになる。
競合他社はゼロトラストや暗号資産ウォレットの鍵管理分離を強調し、距離を置いている。業界団体は、ホスト型プラットフォームへの信頼が失われれば、証券決済や税務報告のデジタル化が停滞しかねないと警告する。
顧客対応と今後
GMOは強制パスワードリセット、二要素認証の拡大、不正取引を受けたユーザーへの手数料免除を約束した。補償の枠組みは子会社ごとに異なると熊谷氏は述べた。外部フォレンジックを雇い、ネットワーク内の横方向移動を描き、盗まれたトークンが休眠口座を再活性化させ得るか調査する。
日本のテック業界にとって、今回の会見はパッチ遅延がIT案件ではなくガバナンス問題になる事例だ。謝罪は時間を稼ぐが、当局と法人パートナーが求めるのは、2024年の警告がついに「完了」ステータスになった証拠であり、同じ入口から攻撃者が入る間、共有ドライブに置かれたスライドだけでは足りない。