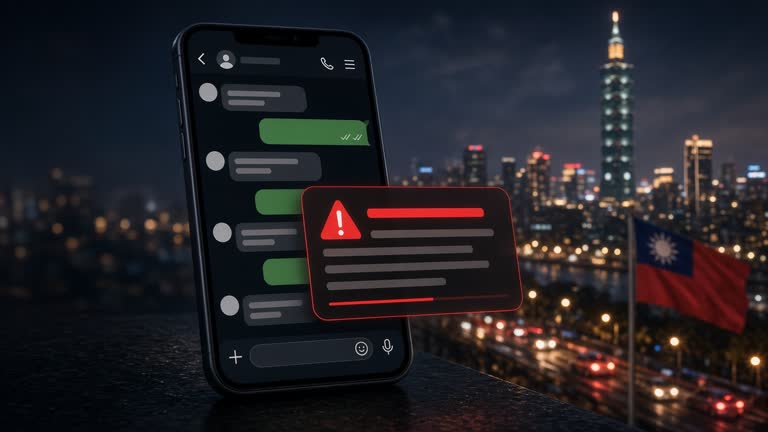
國家資安研究院(NICS)週三告知二十多所研究型大學,釣魚活動正仿冒美國出口許可續展入口與國內技轉單位,使雙用途文書與合規聯絡人陷險——不只密碼——時點在連假校園 IT 人力變薄之際。
時間線
在台大、清大、成大通報後,NICS 發布產業告警。郵件引用「EAR attestation」期限,夾帶偽造 BIS 信箋 PDF,送達教師 Gmail 與舊 .edu.tw 信箱,顯示攻擊者爬公開 grant 頁面,而非攻破單一身分提供者。
三校資安營運中心表示,至少九封信含連至新註冊網域憑證收割站的連結,WHOIS 隱私鎖台灣。NICS 未指認國家級行為者,強調鑑識未完。數位部官員列席簡報,未宣布新強制規定。
半導體材料與精密光學研究者最常收到誘餌。若干實驗室維護出口管制設備清單,學生出遊須更新;釣魚範本引用清單編號準確到兩位計畫主持人先轉合規官,IT 才介入。
影響
無大學確認受控技術資料外洩。NICS 表示三名教師帳號在重設密碼前曾登入假入口。風險在於合規信箱常含收貨地址、最終使用者聲明與許可 PDF 掃描,攻擊者可再利用於下游詐欺。
國科會 grant 官員告訴 InfoHandle,正交叉比對誘餌是否引用待決美國商品分類——顯示攻擊者可能配對公開摘要與合規時程。不必攻破實驗室;不少 metadata 以英文公開於校網。
承保研究機構的保險經紀表示,網路保單 increasingly 排除憑證遭竊後用以提交假出口文書的「監管不實陳述」理賠。台北某校法務週四為技轉人員加開訓練,有別於每學期對學生的釣魚模組。
因應
NICS 建議大學在遞迴 DNS 阻擋新觀察網域、對合規信箱強制 FIDO2,並將出口文件隔離在不接受外部 OAuth 授權的分享區。機構在威脅交換入口公布入侵指標——含三組 TLS 憑證指紋——供會員使用。
數位部資安署表示,將把 7 月金融業試行的自願釣魚通報專線延伸至 opt-in 的 .edu.tw 網域。參與校取得匿名點擊率基準;NICS 敦促與技轉單位做桌上演練,不只中央 IT。
美國在台協會科技組提醒,合法 BIS 通知經政府註冊網域送達,而非免費信箱 ZIP 附件。NICS 要求實驗室以公開總機驗證「許可暫停」來電,勿回電郵件頁尾 callback 號碼。
缺口
不清楚多少區域大學與國防鄰近加工技職收到相同範本;NICS 會員名單偏 R1。溯源仍開放,檢方未就本週網域宣布逮捕。
無 24 小時 SOC 的小校將依賴假期 on-call,可能延遲下架請求。數位部是否在年底前強制所有出口合規帳號 MFA 未定;諮詢草案預計連假後。
目前可量化的轉變是戰術性的:攻擊者釣的是讓雙用途實驗室合法的那套文書,不只讓筆電上線的憑證——大學被要求把合規官視為資安周界一部分。
處理外賓識別證的學生交流組表示,釋出與管制工具相關的樓層平面圖前將加 callback 驗證。NICS 計畫連假後發第二則公告,附匿名化主旨雜湊,供各校調整過濾而不公開 live 誘餌全文。
教師工會詢問假期週釣魚演練是否算工時;校長依 HR 政策 defer,但同意若憑證遭竊,未演練不阻擋帳號復原。